Realtek SDK 취약점 악용 시도, STUN 기반 Cling 봇넷 유포
패치된 Realtek SDK 취약점 악용 시도, STUN 기반 Cling 봇넷 유포
- 공격자들은 패치된 Realtek Jungle SDK의 CVE-2021-35394를 악용해 Cling을 유포하며 라우터·DVR을 원격 장악한다.
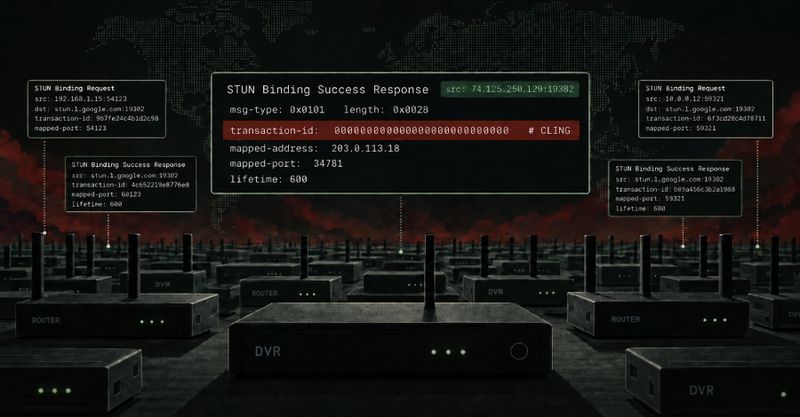
- Cling은 STUN 트래픽에 명령을 숨겨 감염 호스트 등록·프록시·터널링·확산·서비스거부 공격을 수행한다.
- 악성코드는 /root/.cling과 /usr/local/bin/.cling을 복사하고 SysV·BusyBox 초기화 파일에 등록해 재부팅 뒤에도 실행된다.
- Nozomi는 2026년 9월 5일부터 공격 급증을 관찰했고 CVSS 9.8 취약점과 13개 STUN 서버가 연계됐다.
- Cling은 7개 취약점 공격 코드와 ARM·MIPS·PowerPC 등 리눅스용 다운로더를 포함해 감염망 확장을 자동화한다.
- 정상 통신처럼 보이는 STUN 기반 은닉은 국내 라우터·DVR 탐지 공백을 키우므로 제조사 패치 확인과 STUN 이상행위 감시를 병행해야 한다.
인터넷 노출 장비의 CVE-2021-35394 패치 여부를 즉시 점검하고, 공공망은 STUN 서버 통신과 초기화 파일 변조를 함께 탐지하도록 정책을 보강해야 한다.
주요 용어: CVE-2021-35394(Realtek Jungle SDK의 원격 명령 실행 취약점), STUN(NAT·방화벽 뒤 장치의 연결을 돕는 통신 규약)
출처: The Hacker News