에이전트 침투테스트의 핵심은 AI 모델이 아닌 하네스

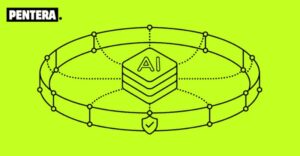
AI 에이전트 침투테스트의 핵심은 모델이 아닌 통제 장치다
- AI 에이전트는 공격 경로를 판단하지만, 요청 범위·자격증명 사용·실행 중단은 결정론적 하네스가 통제한다.
- 웹앱의 리디렉션·외부 서비스 호출까지 검사하는 하네스가 프롬프트 주입과 범위 이탈을 차단하며 모든 행동을 기록한다.
- OWASP는 프롬프트 주입을 LLM 애플리케이션의 최고 위험으로 분류했고, 현재 신뢰할 만한 완전 예방책은 없다고 밝혔다.
- Pენტera Apps는 CVSS 3.1 점수·CWE 매핑·재현 가능한 공격 스크립트를 제공해 수정 전후 동일 공격의 검증을 지원한다.
- Google은 2026년 10월 자동 제출이 급증하고 대부분 유효하지 않자 오픈소스 버그바운티 접수를 중단해 검증 가능한 증거의 가치를 부각했다.
- 한국 보안산업은 AI 공격판단보다 실행통제·데이터 지역화·재현 증거를 결합한 하네스 제품에서 기회를 찾되, 자율화 확대에 따른 오탐과 정보 유출을 함께 관리해야 한다.
정부는 공공 보안검증 사업에서 AI의 직접 실행을 제한하고, 결정론적 통제·행동기록·재현 증거·고객데이터 비보존을 조달 기준으로 반영해야 한다.
주요 용어: 에이전틱 펜테스팅(AI가 공격 절차를 판단하는 침투테스트), 결정론적 하네스(허용 범위와 실행을 코드로 통제하는 안전장치)
출처: The Hacker News