세 국가코드 레지스트리 탈취로 Google 도메인 인증서 무단 발급
세 국가코드 도메인 탈취로 Google 도메인 인증서 무단 발급
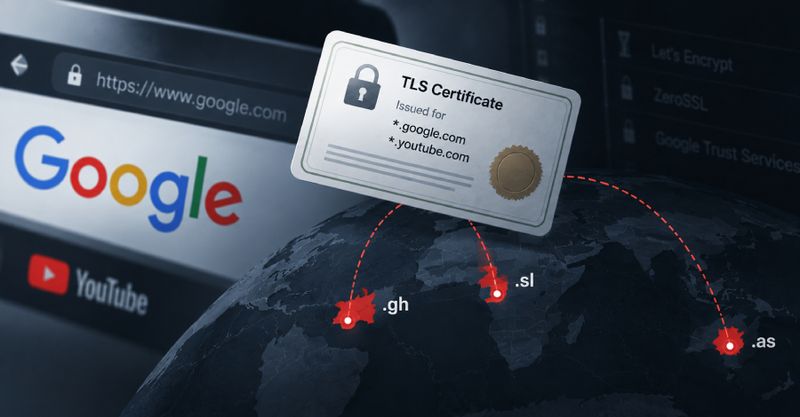
- .gh·.sl·.as 레지스트리가 탈취돼 권한 있는 DNS 기록이 바뀌었고, 공격자는 Google·YouTube 도메인의 HTTPS 인증서 발급 검증을 통과했다.
- Google은 자체 시스템 침해는 없다고 밝혔지만, 암호화 연결을 가장해 전송자료를 읽을 수 있어 세 국가코드 아래 모든 도메인이 위험에 놓였다.
- Chrome은 긴급 차단 목록인 CRLSets으로 인증서를 막았고, Google은 다른 브라우저 이용자도 보호하도록 Let’s Encrypt·ZeroSSL과 폐기를 진행했다.
- Certificate Transparency 로그에는 9월 22~27일 7개 도메인용 인증서 12건이 기록됐으며, Let’s Encrypt가 11건·ZeroSSL이 1건을 발급했다.
- 인증기관은 DNS 통제 확인을 최대 200일 재사용할 수 있어 탈취 뒤 추가 발급이 가능하며, CAA 제한과 짧은 재검증 주기가 방어책이 된다.
- 이번 사건은 레지스트리 운영과 DNS 복구가 인증서 신뢰까지 좌우함을 보여주므로, 한국은 핵심 도메인의 CAA·CT 감시와 다중 브라우저 차단 체계를 강화해야 한다.
정부는 핵심 도메인의 DNS 변경·인증서 발급을 실시간 감시하고, 레지스트리 사업자·인증기관·브라우저 기업의 공동 대응훈련을 의무화해야 한다.
주요 용어: ccTLD(국가·지역별 최상위 도메인), DNS 하이재킹(도메인 연결정보 탈취), CAA(허용 인증기관 지정 기록), CRLSets(Chrome의 긴급 인증서 차단 목록)
출처: The Hacker News