
Frontier AI가 취약점·패치 관리 체계에 구조적 혁신 촉발
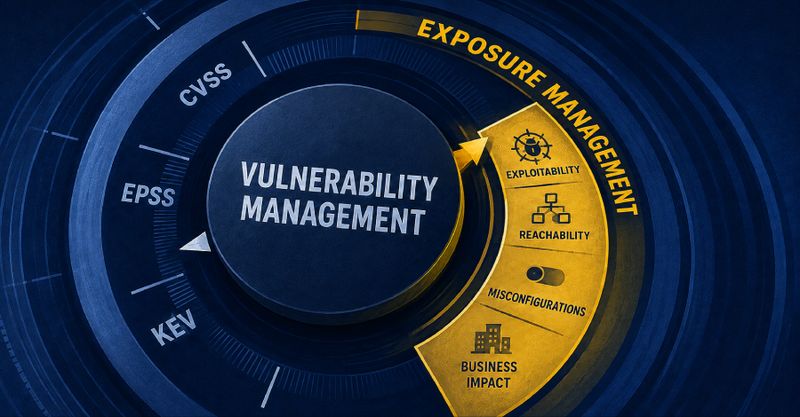
Frontier AI가 취약점·패치 관리 체계를 동시 재편하며 노출 관리와 자동화된 패칭 가속을 요구하는 구조적 전환을 촉발한다.
- 취약점 관리는 사이버보안 초기부터 보안 프로그램의 핵심 요소로 자리해왔으며 패치 관리 팀과의 공생 관계 속에서 CVSS 점수와 패치 배포를 연계해 취약점을 제거해왔으나 Frontier AI 모델인 Anthropic의 ‘Mythos’처럼 제로데이 취약점을 식별하고 복잡한 공격을 실시간으로 조합하는 인공지능이 등장하면서 기존 체계가 기계 속도의 공격을 감당할 수 있는지 자문해야 하는 상황이 되었다.
- 여러 조직의 취약점 관리 프로그램은 이미 누적된 취약점 처리 지연으로 운영 한계에 직면해 있었고 CTEM 스타일의 능동적 위협·노출 관리 체계로 전환하려는 계획은 먼 미래에 머무른 채 EPSS와 미국 CISA의 KEV 목록을 활용해 알려진 취약점을 우선순위화하는 수준에 머물렀으며 Frontier AI가 제로데이 취약점을 단기간에 실제 공격 코드로 바꾸는 속도에 비해 인간이 운영하는 취약점 관리·패치 관리 프로세스는 현저히 뒤처져 있는 현실이 드러났다.
- 이에 대응하기 위해 노출 관리 기능을 취약점 관리 프로그램 내에 구축해 조직 전체 공격 표면을 연속적으로 분석하고 미설정 오류와 네트워크 도달 가능성, 위협 인텔리전스까지 포함한 위험 요인을 통합 평가하면서 자동화된 모의 침투와 침해 시뮬레이션 도구를 활용해 실제로 악용 가능한 취약점을 선별하고 비즈니스 영향도가 큰 자산부터 우선적으로 완화하도록 재편하는 것이 Frontier AI 시대의 기본 요구사항으로 제시되고 있다.
- 전통적인 CVSS 기반 평가를 넘어선 노출 관리 체계는 EPSS 점수와 KEV 목록을 필수 입력으로 삼으면서도 조직별로 상이한 사업 중요도와 시스템 연계 구조를 반영해 우선 처리해야 할 취약점을 식별하는데, 예를 들어 월 1회 정도로 이뤄지던 정기 점검을 24시간 연속 모니터링 체계로 전환하고 패치 관리 팀이 활용하는 자동화된 패치 테스트·배포 도구를 노출 관리 플랫폼과 통합함으로써 취약점 발견부터 완화까지 소요 시간을 기존 수주 단위에서 수일 이하로 줄이는 것을 목표로 한다.
- 패치 관리 측면에서는 기존의 ‘Patch Tuesday’ 중심 월간 또는 주간 배포 관행에서 벗어나야 하며 제로데이 취약점 전용 긴급 프로세스를 예외적 절차가 아닌 상시 운용 방식으로 전환해 Anthropic ‘Mythos’와 같은 Frontier AI가 수시간 내에 새로운 익스플로잇 체인을 만들어내는 상황에 대응할 수 있도록 패치 식별·테스트·배포의 전 과정을 자동화하고 링 기반 방식으로 1차 소규모 그룹 검증 후 2차·3차 운영 환경까지 확산하는 구조로 업그레이드해야 한다.
- 패치 속도가 기계 수준으로 가속되면 가용성과 보안 간 균형을 재정의해야 하므로 조직은 비즈니스 연속성·재해복구(BC/DR) 팀과 협력해 허용 가능한 다운타임 기준과 복원력을 재설계하고, 한국의 공공기관과 주요 기간산업 분야 역시 Frontier AI 기반 공격이 글로벌 환경을 동시 타격하는 특성을 고려해 취약점·패치 관리의 자동화 투자와 노출 관리 기능 도입을 디지털 전략의 필수 항목으로 편입하고 규제·평가 기준을 갱신할 필요가 있다.
한국 정책 담당자는 Frontier AI에 대비한 노출 관리와 패치 자동화 수준을 국가 핵심 인프라 점검 지표로 상향하고, 공공·민간 공통 기준을 마련해 CTEM과 노출 관리 도입을 촉진하는 지원·규제 패키지를 설계해야 한다.
주요 용어: Frontier AI(고도화된 최첨단 인공지능 모델로 제로데이 식별·공격 자동화를 수행하는 체계), 노출 관리(조직 전체 공격 표면과 취약점·설정 오류·위협 정보를 통합 분석해 우선순위를 정하는 위험 관리 기능)
출처: The Hacker News


