
F5·NGINX ‘Rift’ 치명 취약점 공개…한국 웹 인프라 리스크 재편
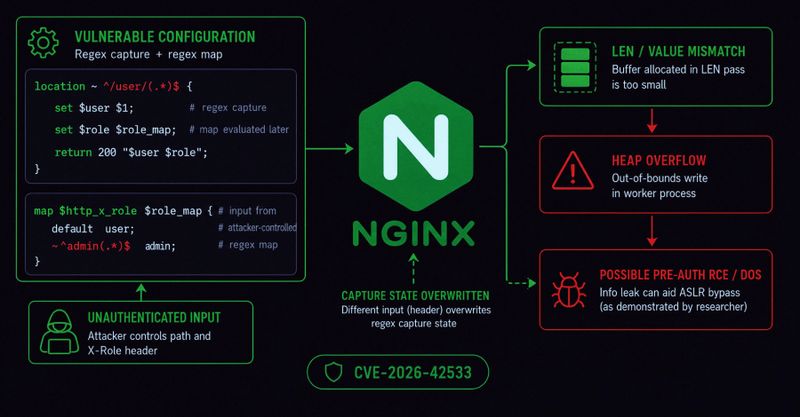
‘NGINX Rift’ 공개…한국 공공 웹서버 패치 지연 시 서비스 마비·침투 위험 확대
- F5와 보안연구진이 NGINX `ngx_http_rewrite_module`의 CVE-2026-42945를 공개해, 조작된 HTTP 요청만으로 인증 없이 원격코드실행과 서비스 거부가 가능하다고 밝혔다.
- 취약점은 `rewrite` 뒤 `if`·`set` 조합과 `$1`·`$2` 같은 비명명 캡처, 물음표 포함 치환 문자열이 겹칠 때 힙 버퍼 오버플로우로 이어져 워커 프로세스를 무너뜨린다.
- 영향 범위는 NGINX Open Source 0.6.27~1.30.0, NGINX Plus R32~R36으로 제시됐고, 패치판은 1.30.1·1.31.0 및 Plus R32 P6·R36 P4다.
- 이 결함은 웹 프런트엔드와 API 게이트웨이의 가용성을 직접 흔들어, 지자체·공공기관의 대민 서비스 중단과 로그 기반 탐지 이전 단계의 무음 침투를 키운다.
- 한국은 NGINX 사용 공공·민간 자산을 전수 점검하고, 패치 전까지 named capture 전환과 WAF 차단룰 배포를 표준 대응으로 묶어야 한다.
공공 웹서비스는 즉시 버전 점검과 재시작 패치를 시행하고, 미적용 구간은 설정 변경과 WAF 차단으로 임시 봉쇄해야 한다.
주요 용어: 힙 버퍼 오버플로우(메모리 할당 범위를 넘겨 데이터가 덮어써지는 오류), 원격코드실행(RCE, 공격자가 서버에서 임의 명령을 실행하는 결과), WAF(웹 공격을 차단하는 보안 장비/소프트웨어)
출처: The Hacker News


