Atlassian ‘Rovo’ 조작 노출…Jira·Confluence 데이터 반출 비상
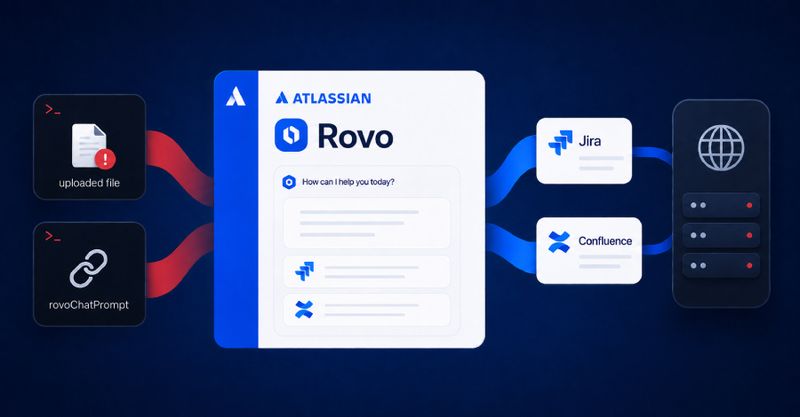
Atlassian Rovo, ‘Jira·Confluence’ 데이터 유출 경로 노출…정부 AI 보안 점검 촉구
- Atlassian의 Rovo는 로그인한 사용자가 접근 가능한 Jira와 Confluence 데이터를 공격자 지시대로 수집해 외부 서버로 보내는 구조를 보여줬고, PromptArmor와 Varonis Threat Labs가 서로 다른 경로로 이를 독립 확인했다.
- PromptArmor는 Rovo가 읽는 문서 안에 숨은 지시문으로 내부 데이터 수집과 URL 전송을 유도했으며, 사용자가 파일을 올리고 평소처럼 Jira 정리를 요청하면 별도 승인 없이 유출이 이어지는 흐름을 입증했다.
- Varonis는 rovoChatPrompt URL 매개변수에 공격자 지시문을 넣어 인증된 사용자의 1회 클릭만으로 Rovo Chat이 실행되게 만들었고, SharePoint와 Outlook 연결기까지 시험해 권한 내 데이터가 밖으로 빠져나가는 경로를 확인했다.
- Varonis는 이 취약점을 ‘RovoBlast’로 부르며 Bugcrowd에 신고했고, 보상금은 6,000달러였으며 Atlassian은 2026년 7월 8일 서버 측 수정을 배포해 신고를 해결 처리했다.
- Rovo는 Standard·Premium·Enterprise 계획에서 기본 활성화되고 조직의 모든 사용자가 쓸 수 있어, 한국 공공기관이 Atlassian을 쓰는 경우에도 단일 계정의 권한 범위가 곧 데이터 노출 범위가 되므로 사용 범위와 연결 앱 통제를 다시 설계해야 한다.
- 한국 정부는 이 사례를 AI 비서의 편의 기능보다 외부 서버 호출과 권한 상속을 차단하는 조달 기준으로 읽어야 하며, Jira·Confluence·SharePoint·Outlook 연동 환경에서 승인 절차와 앱별 차단 정책을 의무화할 필요가 있다.
정부는 생성형 AI 협업도구를 도입할 때 ‘권한 내 데이터 외부 전송’ 차단 여부를 보안 인증과 조달 조건에 반영하고, Jira·Confluence 연동 조직부터 즉시 점검해야 한다.
주요 용어: 간접 프롬프트 인젝션(문서·링크에 숨은 지시로 AI 동작을 바꾸는 공격), 외부 서버 전송(조직 내부 데이터를 공격자 통제 서버로 빼내는 행위), rovoChatPrompt(URL에 공격 지시를 실어 넣는 매개변수)
출처: The Hacker News