AI 지원 해커, 한국 은행 공격해 6만 8,000명 정보 노출
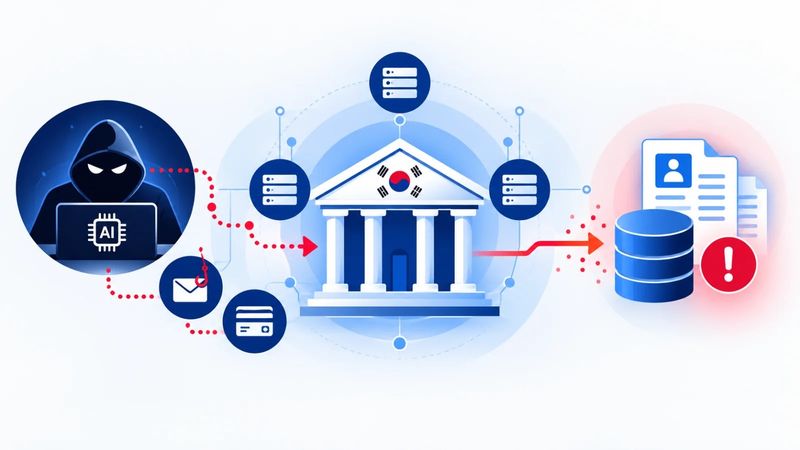
AI 기반 공격이 금융기관 7곳에서 6만 8,000명 개인정보를 노출시키며 수사와 방어체계 재점검을 촉발했다.
- 2026년 10월 초 금융위원회는 금융기관 사이버공격을 공개했고, 중국어권 오픈소스 도구 ARTEX가 취약점 탐색과 공격계획에 활용된 정황이 확인됐다.
- 공격자는 2026년 9월 말부터 10월 초 대출조회 플랫폼과 임직원 모바일 업무지원 체계에 침입해 고객·외주 개발자 정보를 탈취했다.
- 금융위원회가 확인한 영향 범위는 신한은행·KB국민은행·하나은행·BNK부산은행·현대캐피탈·예가람저축은행·웰컴저축은행 등 7곳과 고객 6만 8,000명 이상이다.
- 신한은행에서는 고객 2만 5,000명의 대출신청 관련 이름·전화번호·연소득이 노출됐고, 당국은 10월 6일 대통령 지시에 따라 경찰 종합수사에 착수했다.
- ARTEX는 중국 보안 엔지니어 리푸화가 개발하고 DeepSeek를 주로 활용하는 에이전트형 도구로, 공격 자동화가 금융권 침투장벽을 낮춘 사례가 됐다.
- 한국에서는 금융정보가 대량 자동 처리될 위험이 확인된 만큼, 국내 보안산업은 AI 공격 탐지·대출 외주망 점검 역량을 금융 수요와 연결할 기회를 얻는다.
금융당국은 7개 기관의 침투경로와 외주·모바일 접점을 공동 점검하고, 국내 보안기업에는 AI 공격 재현시험과 신속한 개인정보 노출 차단 역량을 요구해야 한다.
주요 용어: ARTEX(AI로 취약점 탐색과 공격계획을 자동화하는 오픈소스 도구), 에이전트형 AI(목표에 따라 여러 작업을 연속 수행하는 인공지능)
출처: Cyber Press