
CanisterWorm 이란 대상 와이퍼 이란 인프라 영구 파괴 공세
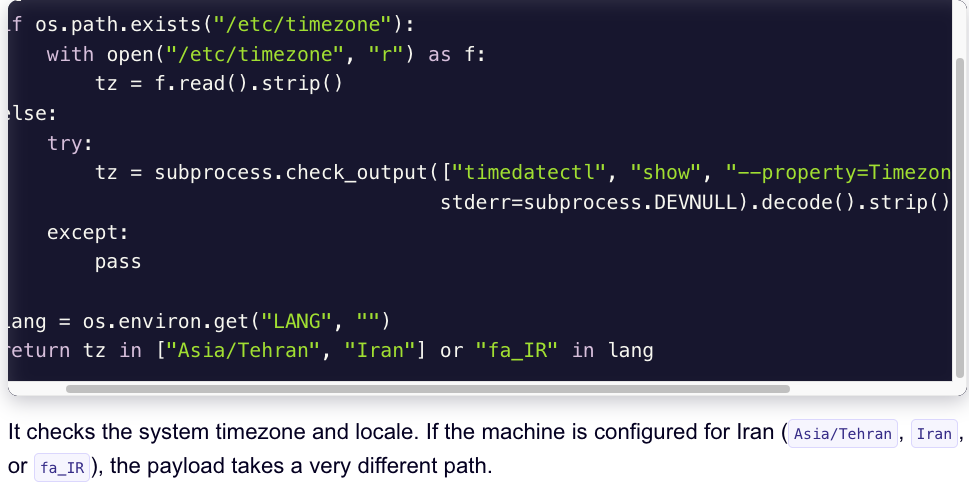
CanisterWorm 와이퍼가 이란을 집중 타깃으로 배포되어 국가 인프라 데이터 파괴 사이버전을 촉발합니다.
- Krebs on Security가 보도한 CanisterWorm 와이퍼 멀웨어가 이란 정부·기업 시스템을 노리며 파일 시스템 전체를 무차별 삭제하는 공격을 개시하고 TeamPCP 그룹의 Kubernetes 침투와 연계된 지정학적 사이버전 도구로 확인되었습니다.
- 와이퍼의 자가 전파 기능과 이란어 지원은 국가 지원 배후를 시사하며 핵 시설 등 중요 인프라를 마비시켜 경제적·정치적 압박을 가하는 전술입니다.
- 중동 긴장 고조 속 글로벌 에너지 시장 불안정 요인으로 작용하며 한국의 중동 무역 의존도가 취약점을 노출합니다.
- 국내 중요 인프라의 와이퍼 대응 역량 강화와 백업 격리 전략이 필요하며 국제 인텔리전스 공유가 핵심입니다.
- 이번 공격은 사이버 무기의 대중화 추세를 보여주며 국가별 와이퍼 방어 표준 제정이 시급합니다.
이번 사건은 와이퍼의 지정학 무기화라는 점에서 주목할 필요가 있다. 단기적으로는 인프라 백업 테스트, 중장기적으로는 중동 사이버전 시나리오 대응 훈련을 한미 동맹 차원에서 실시해야 한다.



