가짜 ‘LastPass Authenticator’ 설치 파일, MS 서명 커널 드라이버로 보안제품 차단
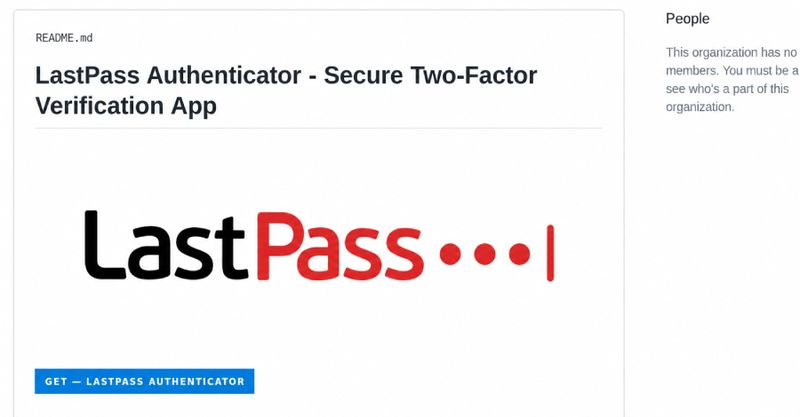
마이크로소프트 서명 악성 드라이버로 안티바이러스 무력화한 가짜 ‘LastPass Authenticator’
- GitHub의 ‘LastPass-Authenticator’ 가짜 페이지가 검색결과에 노출되며 사용자를 유도하고, ZIP 압축 설치 파일 실행 시 윈도우 커널 드라이버와 패스워드 탈취기가 연쇄 실행되는 구조이다.
- 압축 파일에는 실제 마이크로소프트 디버깅 도구 vsdbg.exe와 공격자 DLL vsdbg.dll이 함께 포함되고, DLL 사이드로딩으로 SYSTEM 권한을 획득한 후 드라이버를 서비스로 설치해 보안 제품보다 아래 수준에서 동작한다.
- Alinubx.sys로 명명된 커널 드라이버는 CnCrypt의 CcProtect.sys를 이름만 바꾼 것으로, LOLDrivers에 이미 프로세스 종료 기능이 공개된 드라이버이며, 코드상으로 파일 은닉과 트래픽 조작도 가능하지만 이번 공격에서는 보안 프로세스 종료 기능만 사용됐다.
- 연구진은 8월 19일 마이크로소프트에 드라이버를 신고했으나, 자사 구성요소가 아니라는 이유로 취약점 분류를 거부당하고 8월 20일 별도 블록리스트 채널로 재제출했으며, 9월 17일 기준 Alinubx.sys와 원본 CcProtect.sys 모두 윈도우 취약 드라이버 블록리스트에 등록되지 않은 상태이다.
- 공격자는 디스코드·스팀·텔레그램 로그인 세션과 24개 이상 브라우저 저장 비밀번호, 암호화폐 지갑 파일, 윈도우 자격 증명 관리자 내용 등을 ZIP으로 묶어 외부 서버로 전송하며, 재부팅 때마다 보안 도구를 재차 종료하고 탈취기를 재실행해 감염 이후에는 커널 수준 침해로 보고 포렌식 또는 재설치를 권고한다.
- 공격 인프라는 최소 40개 브랜드를 사칭하는 페이지를 운영하며 윈도우·macOS 사용자 모두를 노리고 있어, 한국에서는 GitHub 기반 소프트웨어 배포에 대한 공공·민간 가이드라인과 서명 드라이버 블록리스트 관리 체계, 브라우저 저장 비밀번호 사용 행태에 대한 국민·기업 보안 캠페인 강화가 요구된다.
마이크로소프트 서명이 악용된 BYOVD 사례는 국내에서도 곧바로 재현될 수 있어, 정책 차원에서 취약 드라이버 공유·차단 체계와 GitHub 유사 공급망 위협 대응 기준을 선제 정립하고, 브라우저 저장 비밀번호 사용 제한 등 이용자 보호 규범을 마련할 필요가 있다.
주요 용어: BYOVD(취약 드라이버를 가져와 권한 상승에 악용하는 기법), DLL 사이드로딩(정상 실행 파일이 같은 폴더의 악성 DLL을 우선 로드하도록 악용하는 기법)
출처: The Hacker News