
Qilin 랜섬웨어, 작년 1062건 공격… 한국 기업 공급망 침투 경고음 울린다
세계 최강 랜섬웨어 조직의 ‘공급망 공세’ 심화, 국내 중소 제조기업 대규모 피해 우려
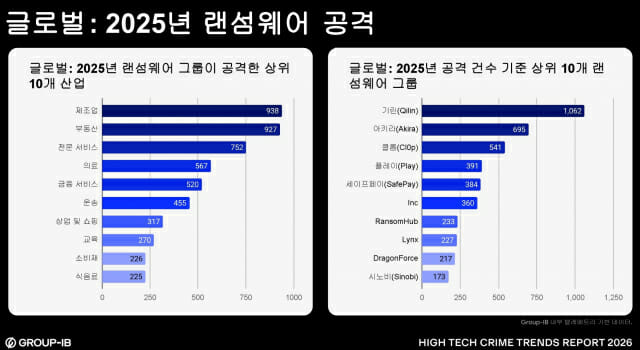
- Group-IB의 ‘2026년 하이테크 범죄 동향 보고서’에 따르면 Qilin이 작년 한 해 동안 1062건의 사이버 공격을 감행하여 전 세계 랜섬웨어 위협 시장의 절대 강자로 확인되었으며, 이는 2위 Akira(695건)의 약 1.5배 규모로 Qilin의 ‘산업 규모의 조직화된 사이버 범죄 시스템’을 여실히 드러내고 있습니다.
- 산업별로는 제조업이 Qilin의 주요 공격 대상이었으며, 한국의 삼성, LG, SK, 포스코, 현대자동차 그룹 등 대형 제조 기업들 및 이들의 글로벌 공급망 기업들이 Qilin 공격의 ‘확률적 피해 대상’으로 분류되고 있어, 국가 경제 보안 차원의 긴급 대응이 필수적인 상황입니다.
- Qilin의 공격 성공률 및 몸값 요구 규모를 감안할 때, 한국의 중소·중견 제조기업의 경우 ‘랜섬웨어 감염 시 기업 존립 위기’에 직면할 수 있으며, 이에 따라 정부의 ‘제조업 부문 사이버 보험 지원 프로그램’ 및 ‘중소기업 대상의 무료 보안 감사 서비스’ 확대가 정책적으로 시급한 상황입니다.
- 아시아태평양 지역에서는 인도가 Qilin의 최다 공격 대상(약 150건 이상)으로 식별되었는데, 한국이 지리적 근접성과 기술 수준 측면에서 인도 다음 순위의 공격 대상으로 위치할 가능성이 높으며, 이는 한국 정부의 ‘APT 대응 체계 고도화’를 시급하게 요구하고 있습니다.
- Qilin의 ‘신규 피해자 공개(Naming & Shaming)’ 전략에 대응하기 위해 한국 정부가 ‘피해 기업 보호 프로그램’ 및 ‘재판매 데이터 추적 시스템’ 구축을 추진한다면, 향후 기업들의 ‘자발적 신고 의욕’ 고취 및 ‘국가 차원의 사이버 위협 정보’ 수집 정확도 향상이 가능할 것으로 전망됩니다.
한국 정부는 Qilin을 포함한 글로벌 랜섬웨어 조직의 ‘공급망 표적 공세’에 대응하기 위해 ‘K-ISAC(한국 정보보호 사업협회)’ 등 정보 공유 조직의 역할 확대 및 ‘제조업 부문의 필수 보안 표준’ 수립을 시급히 추진해야 하며, 특히 정부가 주도적으로 ‘중소 제조기업 대상의 보안 컨설팅’ 지원 사업을 확충해야 합니다.
주요 용어: Qilin(전 세계 최강 규모의 랜섬웨어 조직으로 LockBit, REvil 등과 경쟁 중), 랜섬웨어(파일 암호화로 시스템을 마비시킨 후 신원불명 암호화폐 송금을 요구하는 악성코드), 공급망 공격(대규모 기업의 하청업체를 먼저 공격하여 본사에 침투하는 ‘다단계 침투’ 전략)




