
Gentlemen RaaS, 보안 프로세스 400개 겨냥…EDR 우회전이 격화됨
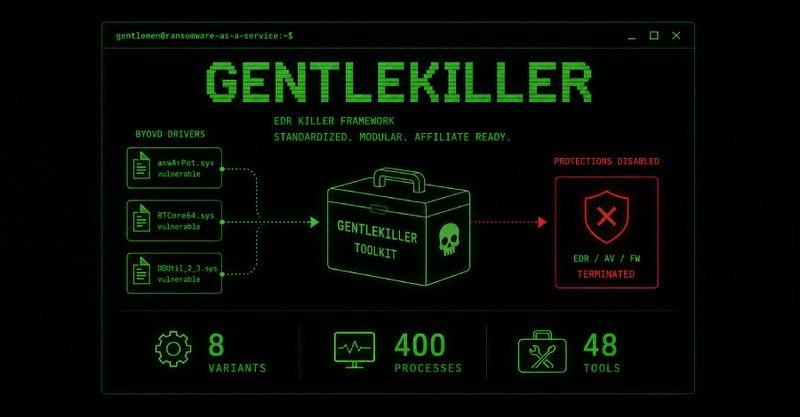
랜섬웨어 운영조직이 보안 프로세스 자체를 표적으로 삼으면서, 탐지 회피가 본격적인 공격 전술로 고도화되고 있다.
- The Hacker News는 Gentlemen RaaS가 GentleKiller EDR framework를 사용해 400개의 보안 프로세스를 겨냥했다고 보도했다. Gentlemen RaaS, GentleKiller, EDR라는 세 요소는 공격자가 파일 암호화보다 먼저 방어 소프트웨어를 무력화하려 한다는 사실을 보여주며, 보안 제품을 우회하는 전술이 이제 표준 운영 모델이 되었음을 의미한다.
- 핵심 메커니즘은 엔드포인트 탐지·대응 도구를 먼저 죽여서 흔적을 지우는 것이다. 400개라는 수치는 단일 제품이 아니라 광범위한 보안 기능군 전체가 표적이었음을 뜻하며, 한국의 공공·금융 조직은 EDR만으로는 부족하고 백업 복원, 행위 기반 탐지, 제로트러스트 접근 통제가 함께 필요하다는 점을 시사한다.
- 정량적 근거인 “400 security processes”는 공격자가 얼마나 넓은 방어층을 한 번에 회피하려 하는지를 보여준다. 이는 랜섬웨어가 단순 암호화 범죄가 아니라 보안 운영체계 붕괴를 노리는 복합 작전으로 발전했음을 뜻하며, 대응 예산도 단일 제품 구매가 아닌 계층형 방어 구조로 전환되어야 한다.
- 한국 정부는 랜섬웨어 대응에서 침해 후 복구보다 침해 전 차단에 예산을 더 배분해야 한다. 특히 산하기관과 지방자치단체는 EDR·백신·패치가 동일한 실패 모드에 묶이지 않도록 서로 다른 벤더와 분리 운영을 고려해야 한다.
정부는 랜섬웨어 대응을 백업의 문제가 아니라 방어 무력화 대응으로 재정의해야 한다. 공격자는 이제 데이터를 암호화하기 전에 보안 프로세스를 먼저 죽인다.
주요 용어: RaaS(Ransomware as a Service, 랜섬웨어를 서비스처럼 공급하는 범죄 모델), EDR(Endpoint Detection and Response, 단말 탐지·대응 체계), 제로트러스트(모든 접근을 기본 불신하고 검증하는 보안 원칙)
출처: The Hacker News



