Anthropic, 보안팀 대상 Claude 접근 확대…Glasswing 12만9천건 취약점 발견
Anthropic의 사이버 AI 접근 확대가 취약점 탐지와 통제 과제를 동시에 제기하다
- Anthropic은 검증된 보안 전문가에게 차단 기능을 줄인 AI 모델을 제공하는 Cyber Verification Program을 3단계로 확대했다.
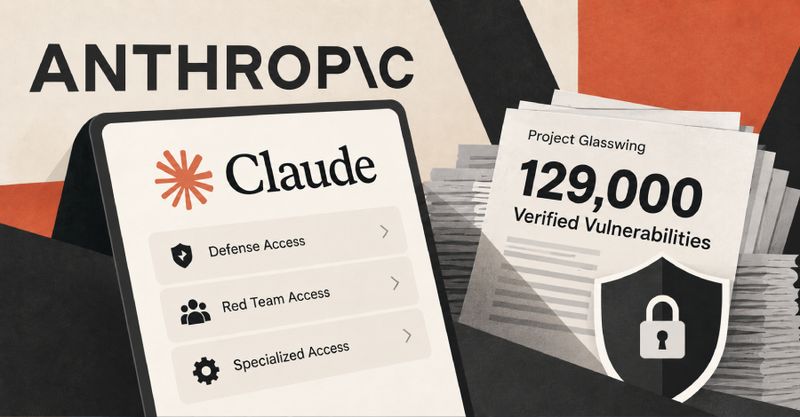
- Project Glasswing 파트너들은 2026년 4~7월 Claude를 활용해 검증된 소프트웨어 취약점 129,000건 이상을 찾아냈다.
- CVP는 Claude Opus 5.5·Sonnet 5.5·Mythos 5.1을 제공하며 방어팀과 레드팀별 접근 수준을 구분한다.
- Glasswing은 129,000건 중 고위험·치명적 취약점 33,000건 이상을 식별했고 오픈소스 스캔에서도 5,500건을 추가 확인했다.
- CyScenarioBench에서 Opus 5.5는 방어 단계의 50개 과제 중 46개를 차단했지만 레드팀 단계에서는 34개를 수행해 통제 강도가 달라졌다.
- AI가 탐지 장벽을 낮추는 만큼 한국은 검증된 보안기업에 단계적 접근을 허용하고 취약점 검증·패치 감사를 연계해야 한다.
정부는 CVP와 유사한 등급형 실증체계를 마련해 방어 목적의 AI 활용은 확대하되, 모델 접근권·산출물·패치 이력을 함께 감사해야 한다.
주요 용어: CVP(검증된 보안팀에 차등 AI 접근권을 주는 프로그램), Glasswing(AI로 소프트웨어 취약점을 탐지하는 Anthropic 프로젝트)
출처: The Hacker News