
AI 와일드카드가 SOC를 흔들다…효용 10% 벽이 드러남
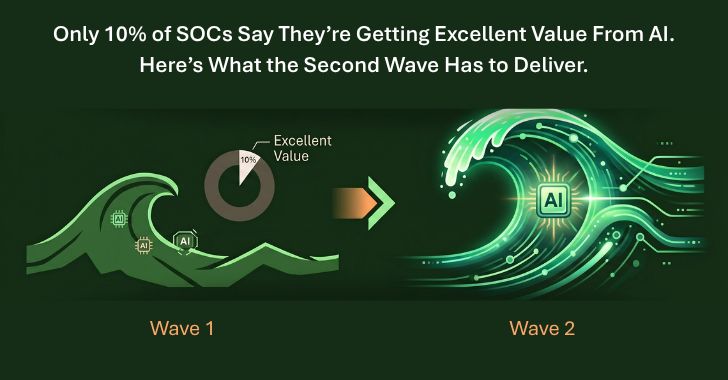
보안관제센터의 AI 도입이 빠르게 늘고 있지만, 실제로 “훌륭한 가치”를 얻는 조직은 10%에 불과하다는 조사 결과는 도입 속도보다 운영 설계가 더 중요하다는 점을 보여준다.
- The Hacker News는 SOC의 10%만이 AI에서 매우 높은 가치를 얻고 있다고 보도했다. 이는 AI 보안 도구가 단순 경보 자동화만으로는 효과를 내지 못하며, 데이터 품질, 탐지 룰, 대응 절차, 인력 재훈련이 함께 맞물려야 성과가 난다는 현실을 드러낸다.
- 기사의 핵심은 AI가 관제 인력을 대체하는 것이 아니라, 경보 분류와 우선순위 판단을 보조하는 단계에서조차 운영 품질 차이에 따라 성과가 크게 갈린다는 점이다. 따라서 보안 자동화는 제품 구매가 아니라, 절차 표준화와 현장 운영 혁신의 문제로 정책화되어야 한다.
- 정량적 근거는 SOC의 10%만이 excellent value를 얻는다는 수치이다. 이 수치는 한국의 공공 SOC와 민간 관제센터가 AI 솔루션 도입 예산을 단순 확대하기보다, 탐지 정확도와 업무절감률을 평가하는 성과지표를 먼저 설계해야 함을 의미한다.
- 이 보도는 Anthropic, Microsoft, CrowdStrike, Palo Alto Networks 같은 선도 기업들이 AI를 전면에 내세우는 흐름과 달리, 현장에서는 “설치만으로는 성과가 나지 않는다”는 경고로 읽힌다. 한국 정부는 AI 관제 조달 시 오탐 감소율, 대응 시간 단축, 로그 통합 수준을 의무 평가항목으로 넣어야 한다.
AI 관제는 도입 여부보다 운영 성숙도가 성패를 가른다. 한국 정부는 공공 SOC에 대해 AI 솔루션 도입을 허용하되, 성과지표와 검증 절차를 함께 의무화해 예산이 제품 구매로만 소진되지 않도록 해야 한다.
주요 용어: SOC(보안관제센터), 오탐(False Positive, 실제 위협이 아닌데 경보로 뜨는 경우), 탐지 자동화(위협 식별 과정을 기계가 보조하는 체계)
출처: The Hacker News



