
마이크로소프트, AI 거버넌스를 런타임 집행 구조로 전환
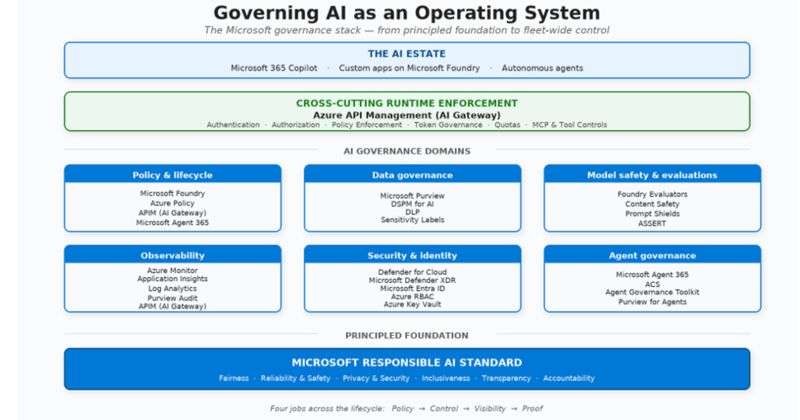
마이크로소프트, AI 거버넌스를 문서 정책에서 실시간 운영 통제로 전환
- 마이크로소프트는 조직이 AI 애플리케이션과 에이전트를 실제 서비스 환경에 배치하는 상황을 전제로 AI 거버넌스를 정책 문서 중심에서 런타임 통제와 지속 평가, 관측 가능성, 감사 증거 확보 중심의 운영 아키텍처로 재구성하며, 이 구조를 9개 거버넌스 도메인과 정책·통제·가시성·증거의 4개 기능으로 구분해 제시했다.
- 이 아키텍처는 정책이 요구사항과 위험 등급을 정의하면 통제가 이를 접근·실행 규칙으로 구현하고, 관측 기능이 사용자·에이전트·모델·툴·API·MCP 서버·엔터프라이즈 시스템 간 상호작용을 포함한 운영 행태를 데이터로 수집하며, 평가가 품질과 안전성을 사전과 사후에 검증하고, 감사 절차가 이 운영 텔레메트리를 컴플라이언스와 사고 조사를 위한 증거로 전환하도록 설계되어 거버넌스를 단발성 점검이 아닌 연속적 운영 루프로 다룬다는 점을 강조한다.
- 마이크로소프트 클라우드 솔루션 아키텍트 마나사 T. 라말링가는 링크드인에서 AI 워크로드를 프로덕션으로 이전하는 조직들이 거버넌스를 사후 규제로 취급하는 대신 안전한 시스템을 만들기 위해 기초 구조를 재아키텍처링해야 한다고 설명했고, 프린시펄 클라우드 애드보킷 앤서니 바르톨로는 ‘AI 정책은 프로덕션이 준수를 증명할 때에만 거버넌스가 된다’고 언급하며 정책 정의, 런타임 통제, 관측, 평가, 감사로 이어지는 운영 루프를 제시해 조직이 통제 불가능한 AI 확산을 피해야 한다고 강조했다.
- 마이크로소프트는 이 거버넌스 구조를 정책, 데이터 거버넌스, 모델 거버넌스, 관측, 평가, 보안, 신원 및 접근, 감사 및 컴플라이언스, 에이전트 거버넌스 등 9개 도메인으로 나누고, 마이크로소프트 파운드리와 마이크로소프트 퍼뷰, 마이크로소프트 엔트라 ID, 디펜더, 애저 API 매니지먼트 서비스를 결합해 AI 게이트웨이가 인증과 토큰 제한, 쿼터, 정책 집행을 위한 런타임 경계를 제공하며 MCP 툴에 대해 중앙 인증, 속도 제한, IP 제한, 감사 로그를 MCP 서버나 에이전트 코드 수정 없이 구현하는 구체적 통제 방식을 포함해, AI 에이전트의 신원·권한·행위·워크플로 체크포인트를 관리하는 오픈소스 에이전트 거버넌스 툴킷과 에이전트 컨트롤 스펙으로 고위험 행위에 사람 승인 절차를 두는 구조를 제안한다.
- 마이크로소프트는 미국 국립표준기술연구소의 NIST AI 리스크 관리 프레임워크와 생성형 AI 프로파일이 제공하는 공급업체 중립적 위험 관리 기준을 거버넌스·측정·평가·리스크 저감이라는 추상 수준에서 실질적인 플랫폼 통제와 운영 텔레메트리로 매핑해, 정책·데이터·모델·에이전트·ID·보안 도메인 전체를 아우르는 통합 런타임 거버넌스를 지향하며, 매주 25만 명 이상의 시니어 개발자 커뮤니티에 관련 콘텐츠를 제공하는 인포Q를 통해 이러한 운영 중심 거버넌스 전환이 소프트웨어 조직의 표준 논의 의제로 부상하고 있음을 보여준다.
- 이러한 런타임 중심 AI 거버넌스 아키텍처는 정책 문서 제정에 치우친 규제 모델만으로는 대형 언어모델과 자율 에이전트의 실시간 행위 통제를 보장하기 어렵다는 현실을 전제로 하며, 에이전트 거버넌스 툴킷과 에이전트 컨트롤 스펙처럼 개발자 친화적 체크포인트·인증·감사 도구를 기본 인프라 수준에서 제공하는 접근이 국가 차원의 AI 보안 규제에서도 운영 환경에서의 통제 가능성과 감사 가능성을 핵심 기준으로 삼도록 요구한다.
AI 거버넌스를 정책 문서보다 런타임 통제와 관측, 평가, 감사 증거 중심으로 재설계하는 흐름을 감안해, 국내 공공·국방·금융 분야의 AI 서비스에도 정책·통제·가시성·증거를 일관되게 구현하는 참조 아키텍처를 조속히 정의하고, 에이전트 거버넌스와 MCP 툴 통제를 포함한 운영 계층 보안 요구사항을 조달·인증 기준에 반영할 필요가 있다.
주요 용어: AI 게이트웨이(인증·토큰·쿼터·정책을 실시간으로 통제하는 AI 서비스 경계 시스템), NIST AI 리스크 관리 프레임워크(AI 개발·운영 전 주기에 걸친 위험 식별·평가·완화 기준을 제시하는 미국 표준 가이드)
출처: infoq.com



