Airtel, UCC 첫 국가 사이버보안 콘퍼런스서 보안 설계 강조
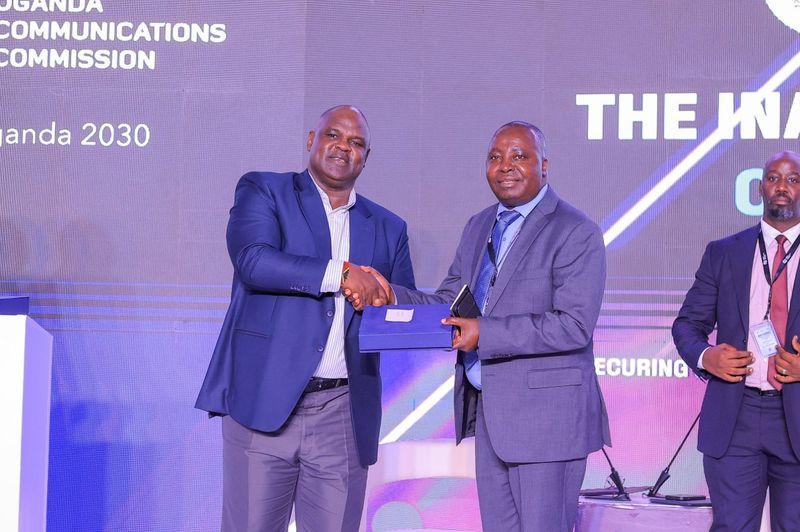
아프리카텔, ‘보안 설계 내재화’와 단말·SIM 연동 차단 도입
- Airtel의 Aritho는 사기범이 통신사의 경고 문구를 그대로 따라 하며 PIN을 빼내는 수법을 설명했고, 보안은 이용자 교육만이 아니라 서비스 설계 단계에서 막아야 한다고 강조했다.
- Airtel Money는 등록 단말이나 SIM이 바뀌면 계정 재검증 전까지 거래를 자동 차단하는 장치를 적용해, 이미 자격정보를 탈취한 사기범도 결제를 진행하지 못하게 만들고 있다.
- UCC의 Macgyver Mugamba는 Uganda Data Protection Act를 근거로 민간기업의 개인정보 처리 방식과 고지 여부를 묻는 권리가 있으며, 분쟁은 Ministry of ICT 산하 Personal Data Protection Office로 이관할 수 있다고 밝혔다.
- 이 접근은 금융앱과 통신망이 연결된 지점에서 발생하는 계정 탈취를 단말·SIM 변경 신호로 끊어내며, 경계보다 설계가 중요하다는 ‘security by design’을 Airtel Money와 UCC가 실무로 입증한 사례다.
- Uganda의 보안 생태계는 telcos, banks, regulators가 함께 움직일 때만 안전해진다는 메시지를 남겼고, 서비스 제공자 책임을 강화하는 구조는 한국의 모바일 금융과 본인확인 정책에도 설계 단계 통제가 필요함을 시사한다.
- 한국 정책 담당자는 이용자 경보 중심 대응을 넘어 계정·단말·SIM 연동 차단, 재인증 의무, 개인정보 고지 점검을 제도화해 통신사와 금융사의 공동 방어를 촉진해야 하며, 이를 통해 피싱 피해와 책임 전가를 줄일 수 있다.
통신·금융 연계 서비스는 이용자 경보보다 설계 차단이 우선이다. 단말·SIM 변경 시 자동 재인증과 개인정보 고지 점검을 의무화해 피싱 피해를 구조적으로 줄이는 정책이 필요하다.
주요 용어: security by design(제품·서비스 설계 단계에서 보안을 기본값으로 넣는 방식), device-binding(특정 단말과 계정을 묶어 다른 기기에서의 악용을 막는 통제)
출처: ChimpReports