
Mustang Panda, Zoho 클라우드 악용해 인도 정부 겨냥 장기 침투 시도함
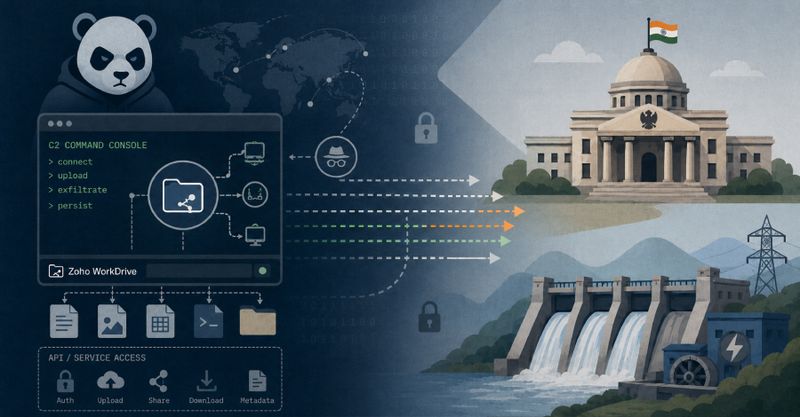
중국 배후 해킹 조직이 Zoho WorkDrive를 명령 채널로 둔갑시켜 아시아 정부 네트워크를 은밀히 공략하며, 클라우드 기반 공급망 악용 전술이 본격화되었다고 경고함
- 더 해커 뉴스(The Hacker News)는 중국 연계 APT 그룹인 Mustang Panda가 인도 정부 기관을 겨냥한 스피어피싱 캠페인에서 Zoho WorkDrive를 C2(Command and Control) 채널로 활용하여, 합법적인 Zoho SaaS 트래픽처럼 위장된 데이터 흐름을 통해 악성 페이로드를 배포하고 명령을 수신하는 구조를 상세히 분석하였다고 보도한다. 공격자는 인도 정부 도메인을 위장한 피싱 이메일과 악성 문서 파일을 통해 초기 침투를 달성한 뒤, Zoho WorkDrive 상의 공유 디렉터리를 이용해 악성 DLL과 설정 파일을 지속적으로 교체하면서도 인도 정부 보안 시스템의 트래픽 필터링을 우회하는 전술을 사용하였다.
- 이번 Mustang Panda 캠페인에서 Zoho WorkDrive, 인도 정부 네트워크, 맞춤형 악성 코드가 결합된 공격 체인은, 중국 배후 위협 그룹이 Microsoft 365, Google Workspace, Zoho와 같은 글로벌 SaaS 및 클라우드 협업 플랫폼을 장기 스파이 활동의 은밀한 통로로 활용하고 있음을 보여준다. 일반 업무용 Zoho WorkDrive 세션과 악성 C2 세션이 동일한 HTTPS 엔드포인트와 인증 토큰을 공유함으로써, 전통적인 시그니처 기반 탐지와 URL 필터링은 실질적인 식별 능력을 상실하게 되고, 결과적으로 인도 정부의 정책 문서, 외교 케이블, 인프라 설계 정보 등 고가치 데이터가 오랜 기간동안 비인가 접속에 노출되는 위험을 초래하였다.
- 더 해커 뉴스는 인도 정부 기관이 사용하던 Zoho WorkDrive 테넌트에서 발견된 악성 아티팩트와 C2 통신 로그를 기반으로 Mustang Panda가 최소 수 주 이상 지속적으로 정부 네트워크에 상주하며, 인도 내 여러 부처와 산하기관의 계정 권한을 탈취해 수평 이동을 시도했으며, Zoho WorkDrive 외에도 Zoho Mail과 Zoho Docs 연계 API를 활용한 자격증명 재사용 공격을 수행했음을 전한다. 특히 공격 인프라 분석 과정에서 중국 내 호스팅 사업자와 연계된 VPS, Tor 출구 노드, 해외 CDN 우회 노드가 함께 사용된 정황이 드러나, Mustang Panda가 다계층 은폐 인프라로 추적 회피와 법 집행 방해를 동시에 도모하고 있음을 보여준다.
- 인도 정부 네트워크에서 확인된 Zoho WorkDrive 연계 공격 로그에는 공격자가 최소 수십 개의 인도 정부 사용자 계정과 공유 폴더를 열람하고, 정치·외교 보고서, 방위 정책 문서, 공공 서비스 설계 자료 등을 단계적으로 수집해 외부로 전송한 정황이 기록되어 있으며, 이 과정에서 Zoho WorkDrive의 버전 관리 기능, 링크 공유 옵션, 조직 단위 접근 제어 정책을 역이용하여 탐지 가능성을 최소화하는 전술을 구사하였다. 이러한 데이터 탈취 메커니즘은 한국 정부·공공기관이 사용하는 국내외 SaaS 협업 플랫폼에서도 동일하게 구현 가능한 구조이므로, 유사한 중국 배후 조직이나 다른 국가 행위자가 한국 정책 문서를 장기적으로 은밀히 수집하는 경로로 악용될 수 있다는 점에서 국가 안보 차원의 리스크가 크다.
- Mustang Panda의 Zoho WorkDrive 악용 사례는 한국 정부가 향후 공공 클라우드 정책과 SaaS 도입 가이드라인을 수립할 때, Zoho, Microsoft, Google Cloud, AWS 등 글로벌 공급자에 대한 단순 보안 인증 의존에서 벗어나, 각 SaaS 서비스의 로그 가시성, 조직 단위 이상행동 탐지 제공 수준, 국가 배후 위협 그룹에 대한 통합 위협 인텔리전스 공유 체계 등을 평가 지표에 포함해야 함을 시사한다. 동시에 외교·안보 부처의 경우 Zoho WorkDrive와 유사한 파일 공유 기능을 사용할 때, 국가 배후 위협 그룹이 악성 C2로 전환할 수 있는 경로를 최소화하기 위해 전용 네트워크 분리, 제3자 SaaS 접근 제한, 다단계 검증 절차를 병행하는 정책적 장치는 필수적이라고 할 수 있다.
한국 정부는 Zoho와 같은 글로벌 SaaS 사용 현황을 전수 조사하고, 외교·안보·핵심 인프라 부문의 클라우드 협업 도구에 대해 국가 배후 위협 그룹 악용 가능성을 반영한 별도 보안 등급과 로그 공유 요건을 설정할 필요가 있다.
주요 용어: Mustang Panda(중국 연계로 알려진 국가 배후 해킹 조직으로 아시아 정부 기관을 상대로 장기 스파이 공격을 수행하는 그룹), Zoho WorkDrive(Zoho가 제공하는 클라우드 기반 파일 저장·공유 서비스로 기업 및 공공기관의 협업에 사용되는 SaaS 플랫폼), C2(Command and Control 서버로 악성 코드가 명령을 수신하고 데이터를 전송하는 원격 제어 인프라)
출처: The Hacker News


