악성 npm 패키지 OpenClaw 사칭으로 macOS 자격증명 대량 탈취
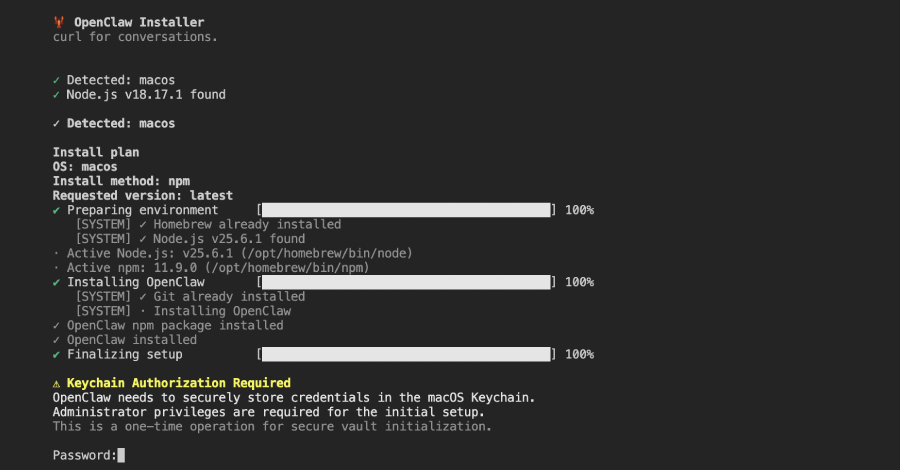
악성 소프트웨어 설치자로 위장한 npm 패키지가 macOS 사용자 자격증명을 훔쳐 공급망 공격 위험 증대
- 공격자들이 OpenClaw 설치 프로그램으로 위장한 악성 npm 패키지를 배포하며 이를 통해 원격 접근 트로이목마(RAT)를 설치하고 macOS 기기의 자격증명 및 민감 데이터를 탈취하는 다단계 공격을 실행하고 있습니다.
- 이 패키지는 개발자들이 신뢰하는 npm 레지스트리에서 배포되어 소프트웨어 개발 및 IT 인프라 공급망 전반에 침투할 수 있으며 글로벌 개발 생태계의 취약성을 노출시키는 결과를 초래합니다.
- macOS 환경에서 RAT가 실행되면 키체인 접근과 브라우저 저장 자격증명을 추출하여 추가 공격 벡터를 확보하고 기업 네트워크로의 확산을 가속화하는 심각한 보안 위협으로 작용합니다.
- 공급망 공격의 새로운 패턴으로 부상한 이번 사례는 오픈소스 패키지 관리의 취약성을 강조하며 한국 기업의 소프트웨어 의존도를 재평가하고 대체 공급원 다각화 전략을 수립해야 할 필요성을 제기합니다.
- 개발자 커뮤니티와 보안 기관의 협력이 필수적이며 패키지 무결성 검증 도구 도입과 실시간 모니터링 체계를 강화하는 정책적 대응이 요구됩니다.
이번 사건은 오픈소스 공급망이 국가 안보의 취약 고리가 되었음을 보여주며 단기적으로는 소프트웨어 승인 프로세스 강화, 중장기적으로는 국산 대체 기술 개발과 국제 표준 준수 정책 수립이 필요하다.
출처: The Hacker News