
랜섬웨어 공격 1위 그룹 ‘킬린(Qilin)’ 폭주… 한국 기업 공급망 경고 발령
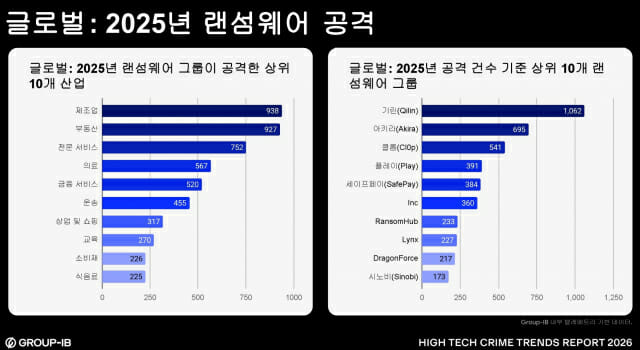
Group-IB 2026년 보고서, 킬린 그룹 1062건 공격으로 글로벌 최대 위협 확인… 제조업 및 주요 기반시설 집중 표적
- 글로벌 사이버 보안 기업 Group-IB의 ‘2026년 하이테크 범죄 동향 보고서’에 따르면 악명 높은 랜섬웨어 공격 그룹 킬린(Qilin)이 작년 한 해 동안 1062건의 사이버 공격을 감행하여 글로벌 랜섬웨어 위협 세계 1위를 기록하였으며, 아키라(695건), 클롭(541건), 플레이(391건), 세이프페이(384건) 등 상위 5대 공격 그룹의 총 공격 건수가 3,800건을 초과하여 기업 보안 위험이 전에 없이 심화되고 있는 상황입니다.
- 킬린 그룹은 특히 제조업, 금융, 헬스케어 등 국가 기반시설과 연결된 주요 산업을 집중 표적으로 삼고 있으며, 한국의 조선·자동차·반도체·제약 산업 등이 글로벌 공급망의 핵심 위치에 있다는 점에서 이들 산업의 공격 위협도가 매우 높은 상태입니다.
- 한국의 산업통상자원부와 과학기술정보통신부는 이번 보고서의 경고를 심각하게 수용하여 주요 제조업 및 기반시설 기업들에 대한 집중 보안 모니터링 체계를 강화하고, 랜섬웨어 공격 대응 매뉴얼 배포 및 정부 차원의 신속한 대응 태스크포스(TF) 구성을 긴급 추진해야 합니다.
- 킬린 같은 고도화된 공격 그룹들은 데이터 탈취 후 이중 협박(이중 갈취, Double Extortion) 기법으로 기업을 압박하는 방식을 상용화하고 있으므로, 국내 기업들은 단순한 백업 시스템 구축을 넘어 데이터 유출 모니터링 및 신속한 신고 체계 구축이 필수적이며 정부는 피해 기업의 신속한 지원 정책(법적 지원, 손해배상 보험 지원)을 신속히 정비해야 합니다.
킬린 등 글로벌 랜섬웨어 공격 그룹의 폭주는 한국의 주요 기업들이 국제적 수준의 보안 태세(Security Posture)를 갖추지 않으면 국가 경제에 직결된 공급망 시스템 전체가 위험에 노출될 수 있음을 의미하므로, 정부와 기업이 함께 ‘국가 중요 인프라 보안 고도화’ 10년 장기 계획을 수립하고 매년 예산을 증액 편성하는 체계적 대응이 필수적입니다.
주요 용어: 랜섬웨어(시스템을 암호화하여 금전을 요구하는 악성소프트웨어), 킬린(Qilin)(2023년부터 활동 중인 국제 범죄 조직으로 고도의 기술력과 조직력을 갖춘 공격 그룹), 이중 협박(데이터를 탈취한 후 유출 위협으로 이중으로 협박하는 공격 기법)
출처: 지디넷코리아



