공격자, AhsayCBS 결함 악용해 Edge 위장 XMRig 배포
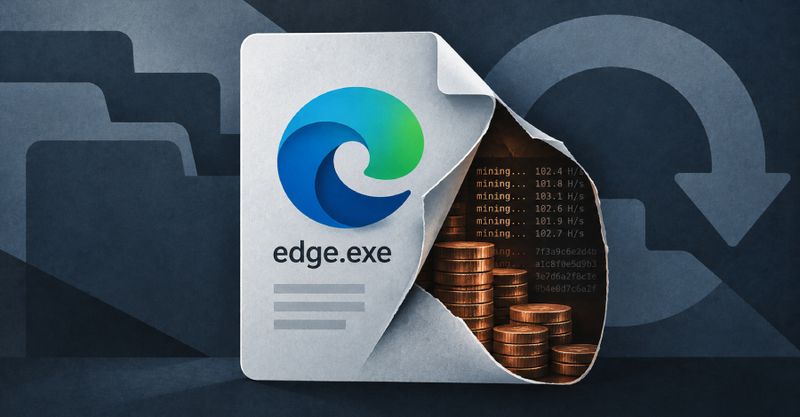
공격자는 AhsayCBS 결함을 악용해 Microsoft Edge로 위장한 XMRig 채굴기를 배포
- CVE-2026-105133 인증 우회와 CVE-2026-105134 명령 주입을 연계해 AhsayCBS 장악과 원격 명령 실행이 가능해졌다.
- Huntress는 공격이 2026년 10월 7일 23시 20분 UTC 시작됐고, 10월 8일 기준 5개 조직이 영향을 받았다고 밝혔다.
- 공격자는 침투 뒤 웹셸과 ‘Taskgmr.ps1’을 배포하고, ‘edge.exe’로 위장한 XMRig가 작업 관리자 감시를 피해 채굴하도록 했다.
- CVE-2026-105133의 CVSS v4 점수는 5.5, CVE-2026-105134는 9.3이며, NVD 공개일은 2026년 10월 4일이다.
- AhsayCBS 10.3.4도 영향을 받아 사실상 제로데이가 됐고, certutil.exe와 취약 드라이버 WinRing0x64.sys가 커널 접근과 채굴 최적화에 이용됐다.
- 백업 관리면이 외부에 노출되면 침해가 채굴에서 내부 정찰로 확장되므로, 한국은 VPN·허용 IP 통제와 제품별 긴급 검증을 의무화해야 한다.
백업 시스템을 단순 운영도구가 아닌 국가 핵심 데이터의 진입점으로 분류하고, AhsayCBS 관리면 차단·침해 흔적 탐지·공급업체 패치 검증을 즉시 병행해야 한다.
주요 용어: 웹셸(침해 서버를 원격 조종하는 악성 프로그램), XMRig(모네로 채굴용 프로그램), CVE(공개 취약점 식별번호), 제로데이(패치 전 악용되는 취약점)
출처: The Hacker News