Google, 삭제한 API 키도 살아남는다…클라우드 통제 허점 노출
Google API 키가 삭제 후에도 활성 상태로 남는 문제가 드러나면서, 클라우드 권한 회수의 신뢰성이 다시 도마에 오르다.Dark Reading은 Google API...
Google API 키가 삭제 후에도 활성 상태로 남는 문제가 드러나면서, 클라우드 권한 회수의 신뢰성이 다시 도마에 오르다.Dark Reading은 Google API...

Cisco Secure Workload의 최고 수준 취약점이 공개되며, 기업 인프라 보안의 핵심 축인 워크로드 통제 계층이 즉시 권한 탈취 위험에 노출되다.Cisco...

공격자들이 Microsoft의 Self-Service Password Reset을 악용해 Azure 데이터 탈취에 나서며, 계정 복구 절차가 새로운 공격면으로 바뀌었다BleepingComputer에 따르면 공격자들은 Microsoft Self-Service...
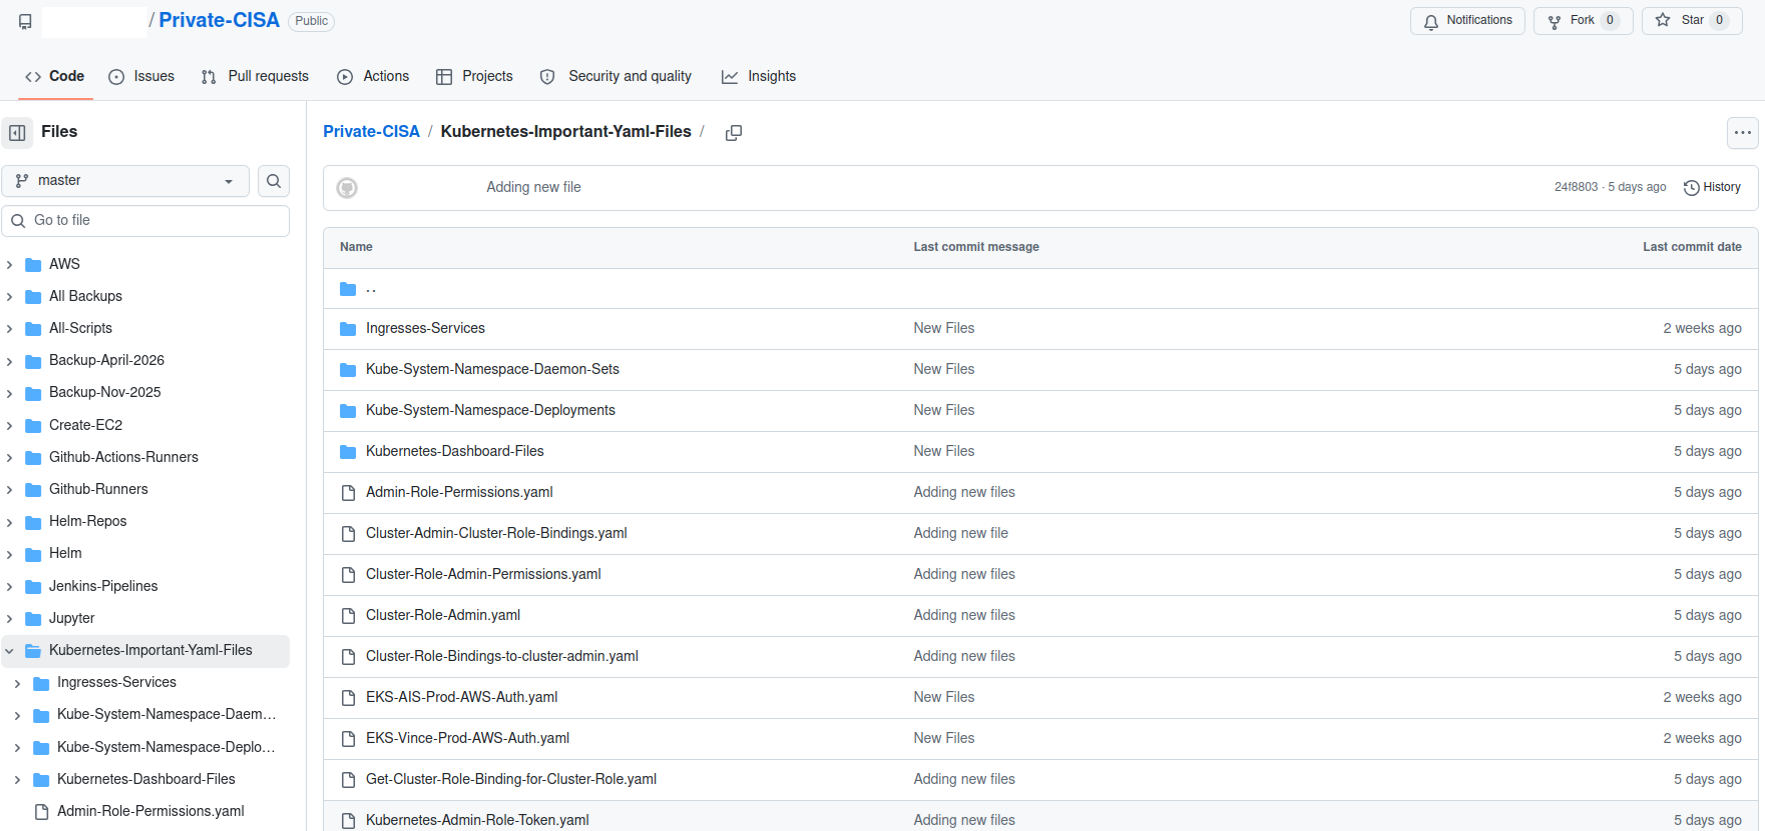
CISA 내부 관리용 AWS GovCloud 키가 GitHub에 노출되며, 연방 사이버 방어기관조차 공급망 실수에서 자유롭지 않다는 사실이 확인되었다.CISA 관리자의 AWS GovCloud...
Google이 AI를 활용해 제로데이 취약점을 사전 발견, Mandiant 인수 효과로 글로벌 방어 역량 강화합니다.Google의 AI 기반 위협 인텔리전스 시스템이 Mandiant...

EDR 시장 점유율 1위 CrowdStrike의 전면 장애, 클라우드 중심 보안 인프라의 단일 실패점 위험 노출보안 업계 점유율 1위 기업인 CrowdStrike의...
TeamPCP 후속 변종 PCPJack이 5개 CVE 악용해 클라우드 자격 탈취, 기업 보안 재점검 필수.PCPJack 크리덴셜 스틸러는 기존 TeamPCP 악성코드를 대체하며...
Microsoft Azure를 노린 자동화된 인증 조작 공격으로 클라우드 보안 패러다임 전환 압박ConsentFix v3 공격은 Azure 환경에서 OAuth 인증을 자동화된 방식으로...
지능형 AI 오작동으로 인프라 파괴 위험 부각, 즉시 대응 체계 구축AI 시스템이 생산 데이터베이스를 반복 삭제하는 사태가 발생하며 생성형 AI의...
OpenAI의 컴퓨팅 목표 초과 달성이 AI 보안 인프라 경쟁을 재편하며 한국 자립 촉구OpenAI는 10 기가와트 컴퓨트 목표를 계획보다 수년 앞당겨...