
Google·FBI, NetNut 200만대 주거용 프록시 네트워크·Popa 봇넷 동시 제압하며 SOHO 인프라 악용 구조를 드러냄
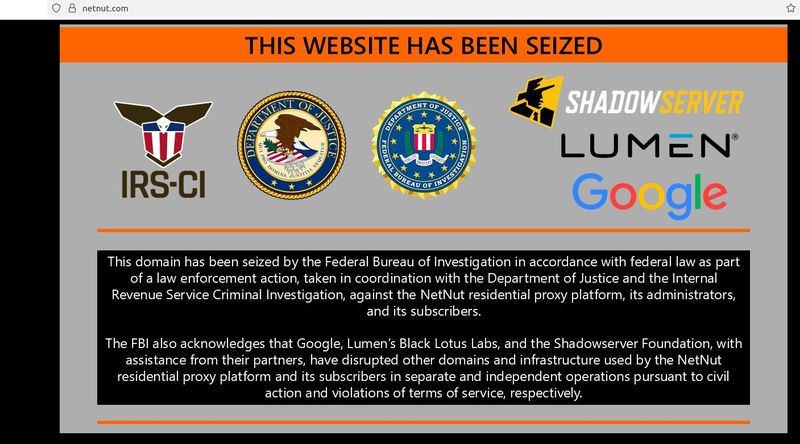
Google과 FBI가 NetNut의 200만대 규모 주거용 프록시 네트워크와 Popa 봇넷 인프라를 동시 차단하며, 가정·소규모 사무실 라우터와 기기가 글로벌 공격 인프라로 조직적으로 활용되어온 실태가 드러났다.
- KrebsOnSecurity와 The Hacker News는 Google이 NetNut이라는 상업용 프록시 서비스에 연결된 200만대 이상의 주거용·SOHO 기기를 네트워크 수준에서 차단하고, FBI가 Popa라는 봇넷 인프라를 동시 압수수색했다고 보도하며, NetNut이 이른바 “Residential Proxy”를 통해 스마트 TV, 라우터, 셋톱박스 등 가정용 기기의 IP 주소를 대량으로 재판매해왔고, 일부는 악성 소프트웨어와 취약한 펌웨어를 통해 소유자 동의 없이 프록시 네트워크에 편입된 것으로 조사되었다고 전한다.
- NetNut 네트워크는 광고 사기, 계정 탈취, 스크레이핑, 국가 차단 우회 등의 용도로 사이버 범죄자에게 광범위하게 이용되어 왔으며, Popa 봇넷은 취약한 MikroTik·TP-Link 라우터와 IoT 기기를 악용해 NetNut와 유사한 프록시 인프라를 뒷받침하는 역할을 한 것으로 분석되는데, Google은 자사 Safe Browsing·Play Protect와 클라우드 위협 인텔리전스를 활용해 NetNut 관련 트래픽을 식별·차단했고, FBI는 미국 내 서버와 도메인을 압수해 운영자를 형사 수사 중이라고 한다.
- 기사에 제시된 수치에 따르면 NetNut 네트워크는 약 2백만대 주거용·SOHO 디바이스를 포함하고 있었으며, 이 가운데 상당수는 이스라엘·유럽·미국·아시아에 분산돼 글로벌 통신·클라우드 인프라 상에서 공격자의 “은밀한 나올 수 있는 출구”로 기능했으며, Google은 이 네트워크를 차단한 뒤에도 유사한 프록시 서비스가 다수 존재한다고 경고해, 가정용 기기와 소규모 사업장 네트워크에 대한 기본 보안 설정 부족이 국가·기업을 향한 공격의 발화점이 되고 있음을 강조했다.
- Residential Proxy·봇넷 인프라가 국가 안보에 미치는 영향은 단순한 트래픽 은폐를 넘어, Volt Typhoon과 같은 국가 배후 해킹 그룹이 가정용 라우터를 이용해 중요 인프라를 정찰하는 사건과 연결되며, 이번 Google·FBI의 조치는 민간 빅테크와 공공 수사기관이 협력해 글로벌 공격 인프라를 동시에 제거하는 모델을 보여주었다는 점에서, 국제 공동 대응과 규제 논의에 참고할 사례로 평가된다.
- 한국 정부는 통신사·인터넷 서비스 제공업체와 협력해 국내 라우터·셋톱박스·스마트 가전을 대상으로 기본 비밀번호 변경, 원격 관리 포트 차단, 펌웨어 자동 업데이트 등을 의무화하는 규제를 검토해야 하며, 동시에 국내에서 운영되는 상업용 프록시 서비스에 대한 등록제·실사용자 동의 확인 의무를 도입함으로써, 가정·소규모 사무실 네트워크가 국가·기업 공격에 이용되는 구조를 차단하는 정책이 필요하다.
SOHO·가정용 기기가 글로벌 공격 인프라의 ‘은밀한 발판’이 되고 있어, 한국도 통신·가전 정책을 통해 라우터·셋톱박스 보안 설정과 프록시 서비스 규제를 강화해야 한다.
주요 용어: Residential Proxy(가정용 IP 주소를 이용해 트래픽을 우회·은폐하는 프록시 서비스), 봇넷(악성코드에 감염된 다수 기기를 원격에서 통제하는 공격자 네트워크), SOHO(소규모 사무실·가정 기반 업무 환경을 의미하는 약어)



