
오픈AI ‘Opus 5’ 브라우저 프롬프트 인젝션 차단 돌입
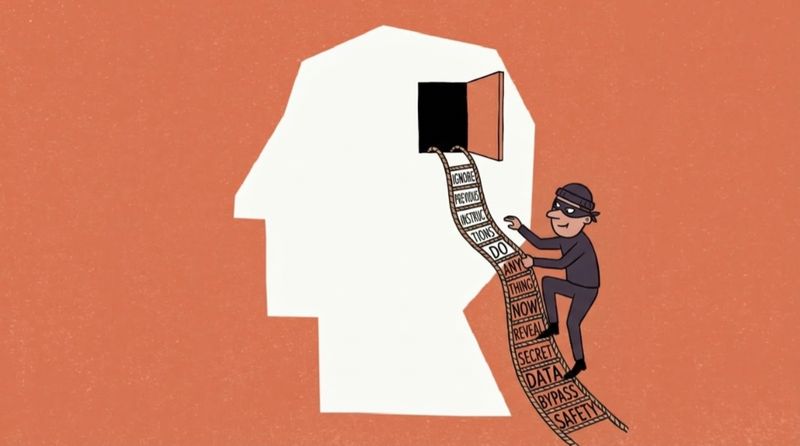
오픈AI ‘Opus 5’ 브라우저 프롬프트 차단 실험…한국 AI 에이전트 보안 규범 선점 기회
- 오픈AI가 실험적 에이전트 ‘Opus 5’에 브라우저 내 프롬프트 인젝션 방어 설계를 적용해 웹페이지가 AI에게 악성 지시를 내리는 구조 자체를 차단하려 시도했다는 점이 핵심이다.
- 브라우저 기반 프롬프트 인젝션은 웹사이트의 숨은 문구가 에이전트 행동을 왜곡해 계정 탈취나 데이터 유출을 유도하는 공격으로, 한국의 금융·행정 웹 서비스가 AI 자동화와 결합될수록 국가 차원의 통제 기준이 필수이다.
- 기사에서 Opus 5는 웹 페이지의 텍스트와 명령을 분리해 검증하고, 악성 지시를 탐지하면 무시하도록 설계됐다고 소개되며, 이는 한국 공공 포털에 적용될 AI 브라우저 도우미의 최소 기술 요건을 제시한다.
- 현재 프롬프트 인젝션 방어는 표준 수치나 성능 지표가 정립되지 않은 상태로, 한국은 과기정통부·KISA 주도의 ‘AI 에이전트 보안 적합성 평가’ 제도와 시험 환경을 선제 구축해 국내 솔루션과 글로벌 기업을 동시에 유치할 수 있다.
- AI 브라우저 에이전트가 전자정부·금융·의료에 확산되면 잘못된 지시로 대량 전자결재, 이상 송금, 민감정보 일괄 열람 같은 연쇄 피해가 가능해지므로, 정부는 프롬프트 인젝션을 전자정부 기본보안지침에 명시하고 공공·민간 서비스에 의무 적용하는 규제 설계를 서둘러야 한다.
한국은 브라우저 기반 AI 에이전트 확산을 전제로 프롬프트 인젝션을 별도 규제 영역으로 정의하고, 공공 웹 서비스에 적용될 AI 도우미에 대한 보안인증·시험제도를 조기에 설계해 글로벌 표준 경쟁에서 주도권을 확보해야 한다.
주요 용어: 프롬프트 인젝션(AI가 참조하는 글·명령에 악성 지시를 몰래 섞어 행동을 왜곡하는 공격), AI 에이전트(사람 대신 웹·시스템을 자동으로 조작·결정하는 인공지능 소프트웨어)
출처: The Decoder



